Introducción
El correo electrónico sigue siendo una herramienta fundamental para comunicarnos, recibir facturas, gestionar cuentas y acceder a numerosos servicios digitales. Sin embargo, también es uno de los medios más utilizados para intentar engañar a los usuarios mediante mensajes fraudulentos.
Estos mensajes pueden imitar a bancos, tiendas en línea, empresas de mensajería, plataformas digitales e incluso compañeros de trabajo. Su objetivo suele ser conseguir contraseñas, obtener información personal, inducir al usuario a realizar un pago o lograr que descargue un archivo malicioso.
Aprender cómo detectar correos fraudulentos ayuda a reducir el riesgo de caer en estas trampas. Aunque algunos mensajes presentan errores evidentes, otros están bien redactados y utilizan logotipos, nombres y diseños similares a los originales.
En esta guía conocerás las principales señales de alerta, cómo comprobar la autenticidad de un mensaje y qué hacer si ya has pulsado un enlace sospechoso.
Qué es el phishing y cómo funciona
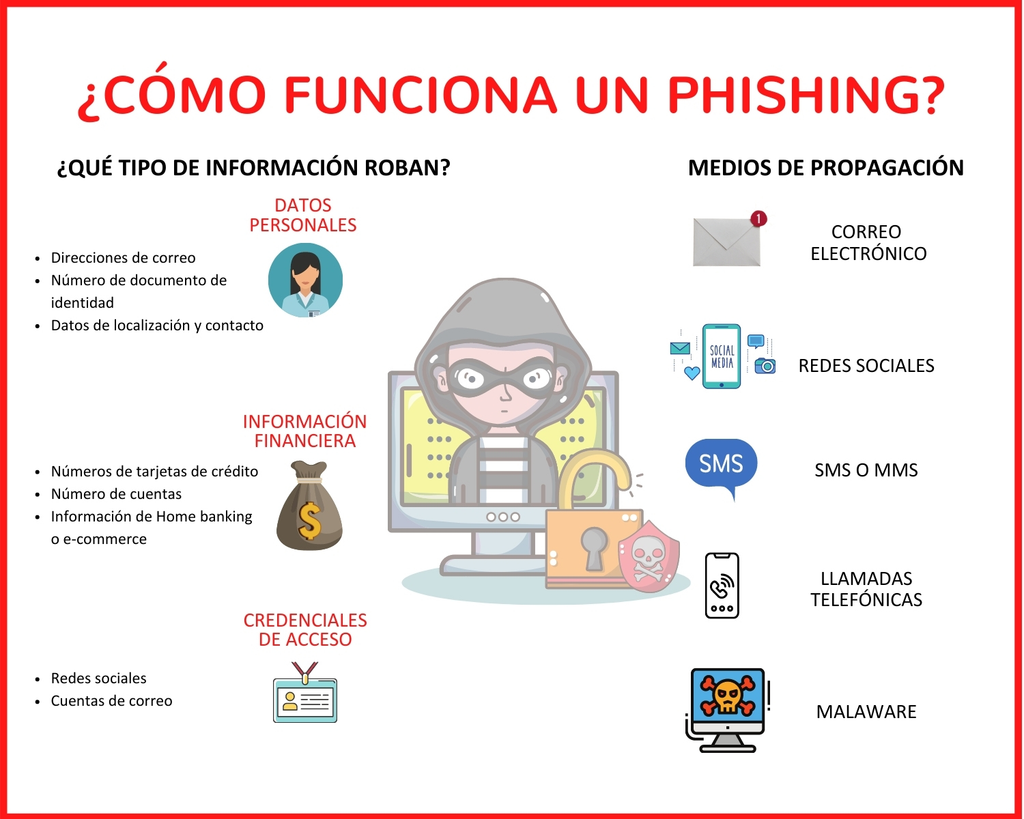
El phishing es una técnica de fraude digital en la que un atacante se hace pasar por una persona, empresa u organización legítima para engañar a la víctima.
El mensaje puede afirmar que existe un problema con una cuenta, que un paquete no se ha podido entregar o que es necesario confirmar un pago. A continuación, invita al destinatario a abrir un enlace, descargar un archivo o responder con información confidencial.
En algunos casos, la página que aparece después de pulsar el enlace imita la web auténtica. Si el usuario introduce su contraseña, los datos pueden llegar directamente a los delincuentes.
También existen ataques que utilizan archivos adjuntos para intentar instalar software malicioso o ejecutar acciones no deseadas.
La principal característica del phishing es la suplantación de identidad y el intento de provocar una acción que beneficie al atacante.
Revisar el remitente del correo
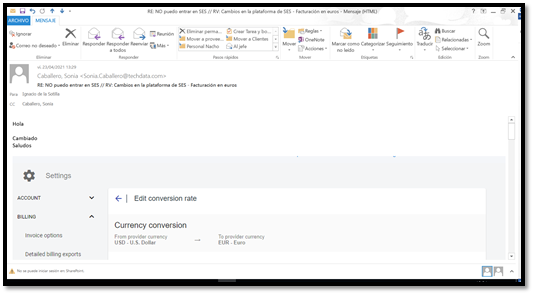
Una de las primeras comprobaciones consiste en revisar la dirección completa del remitente.
El nombre que aparece en la bandeja de entrada puede ser engañoso. Un mensaje puede mostrar el nombre de un banco o de una empresa conocida aunque la dirección real pertenezca a otro dominio.
Abre los detalles del remitente y examina cuidadosamente la dirección. Busca letras cambiadas, palabras añadidas, dominios extraños o diferencias con respecto a los canales oficiales de la organización.
Por ejemplo, un atacante puede utilizar un dominio que contiene el nombre de una empresa junto con palabras adicionales o errores tipográficos.
No obstante, una dirección aparentemente correcta tampoco garantiza que el mensaje sea legítimo. Las cuentas pueden ser comprometidas y algunos sistemas permiten falsificar ciertos campos del correo. Por eso, el remitente debe analizarse junto con el contenido y el contexto.
Desconfiar de los mensajes que generan urgencia
Muchos correos fraudulentos intentan provocar miedo, preocupación o sensación de urgencia.
Entre los mensajes habituales se encuentran afirmaciones como:
- Tu cuenta será bloqueada inmediatamente.
- Debes confirmar tus datos para recibir un paquete.
- Se ha detectado una compra sospechosa.
- Tu contraseña caducará hoy.
- Tienes una factura pendiente que debes pagar ahora.
No todos los mensajes urgentes son fraudulentos, pero la presión para actuar sin comprobar la información es una señal de alerta.
Si recibes un aviso sobre un posible problema, evita utilizar directamente el enlace del mensaje. Abre la aplicación oficial o escribe manualmente la dirección conocida del servicio y comprueba si existe alguna notificación real.
Una organización legítima no debería necesitar que reveles tu contraseña por correo electrónico.
Cómo identificar enlaces sospechosos
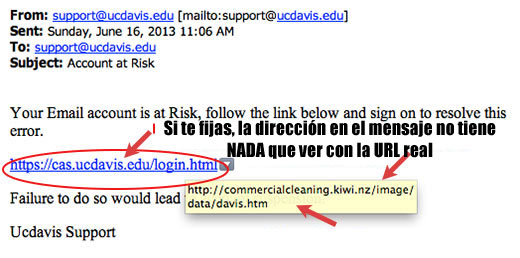
Antes de abrir un enlace, comprueba la dirección a la que conduce.
En un ordenador, puedes colocar el puntero del ratón sobre el enlace sin hacer clic para observar la URL que muestra el navegador o la aplicación. En un móvil, puedes mantener pulsado el enlace para consultar sus opciones, aunque debes evitar abrirlo accidentalmente.
Presta atención a los dominios, los errores ortográficos y los subdominios que intentan parecer oficiales.
Por ejemplo, una dirección que incluya el nombre de una marca dentro de un dominio completamente distinto no necesariamente pertenece a esa empresa.
También debes recordar que el candado HTTPS solo indica que la conexión está cifrada. No demuestra que la página sea legítima ni que la empresa que aparece en ella sea auténtica.
Si tienes dudas, no abras el enlace. Accede al servicio desde su aplicación oficial o utiliza una dirección que ya conozcas.
Comprobar los archivos adjuntos
Los archivos adjuntos pueden utilizarse para distribuir programas maliciosos o para convencer al destinatario de que habilite funciones peligrosas.
Ten especial cuidado con los archivos inesperados, incluso si parecen proceder de una persona conocida. Su cuenta podría haber sido comprometida.
No abras archivos que no esperabas recibir y verifica con el remitente por otro canal si realmente los ha enviado.
Desconfía especialmente de mensajes que te piden habilitar macros, ejecutar archivos, instalar programas o modificar ajustes de seguridad para consultar un documento.
Los nombres de archivo pueden resultar engañosos. Si no reconoces el formato o no sabes por qué necesitas abrirlo, no lo hagas hasta confirmar su procedencia.
Detectar errores de redacción y mensajes poco habituales
Los correos fraudulentos pueden contener errores ortográficos, traducciones extrañas, saludos genéricos o formatos poco profesionales.
Sin embargo, estas señales no siempre aparecen. Los atacantes pueden utilizar plantillas bien diseñadas y herramientas de generación de texto para crear mensajes convincentes.
Por tanto, no debes confiar exclusivamente en la calidad de la redacción.
También conviene fijarse en si el mensaje coincide con la forma habitual de comunicarse de la empresa, si menciona una operación que realmente has realizado y si solicita información que normalmente no se pediría por ese medio.
Si un supuesto compañero te solicita un pago urgente o información confidencial de forma inusual, confirma la petición mediante un canal independiente.
Qué hacer si recibes un correo sospechoso
La opción más segura es evitar cualquier interacción innecesaria con el mensaje.
No respondas con datos personales, no descargues archivos y no introduzcas contraseñas en páginas abiertas desde enlaces dudosos.
Si el mensaje afirma proceder de una organización conocida, accede a su página oficial por separado para comprobar la información.
También puedes utilizar la función de denunciar phishing o correo no deseado de tu proveedor de correo. Esto puede ayudar a mejorar los filtros y facilita la gestión del mensaje.
Si se trata de un correo relacionado con tu trabajo, sigue el procedimiento de seguridad de tu organización y avisa al departamento responsable cuando corresponda.
No reenvíes indiscriminadamente el mensaje a otras personas, ya que podrías propagar enlaces peligrosos. Si necesitas comunicarlo, utiliza las opciones oficiales de denuncia.
Cómo proteger tu cuenta de correo electrónico
La cuenta de correo suele ser especialmente importante porque permite recuperar el acceso a otros servicios. Si alguien controla tu correo, podría intentar restablecer las contraseñas de tus cuentas asociadas.
Por eso, conviene utilizar una contraseña larga y exclusiva para la cuenta de correo. Evita reutilizar la misma contraseña en redes sociales, tiendas y otros servicios.
Un gestor de contraseñas puede ayudarte a generar y almacenar credenciales únicas.
También es recomendable activar la autenticación multifactor. De este modo, una contraseña robada no será necesariamente suficiente para acceder a la cuenta.
Cuando esté disponible, considera utilizar métodos de acceso resistentes al phishing, como las passkeys. Estos mecanismos pueden reducir el riesgo de entregar credenciales a una página falsa.
Revisa periódicamente las opciones de recuperación, los dispositivos conectados y las sesiones activas. Si encuentras actividad que no reconoces, utiliza las herramientas oficiales del proveedor para proteger la cuenta.
Qué hacer si has pulsado un enlace fraudulento
Pulsar un enlace sospechoso no significa necesariamente que tu dispositivo esté infectado o que tu cuenta haya sido comprometida. El riesgo depende de lo que hayas hecho después y del contenido al que hayas accedido.
Si solo has abierto la página y no has introducido información ni descargado archivos, cierra la pestaña y evita interactuar con ella. Mantén el navegador y el sistema actualizados.
Si has descargado un archivo, no lo abras. Elimínalo si puedes identificarlo con seguridad y realiza un análisis con las herramientas de seguridad de confianza disponibles en tu dispositivo.
Si has introducido una contraseña, accede al servicio auténtico desde una dirección conocida y cámbiala inmediatamente. Si utilizabas esa contraseña en otros servicios, cámbiala también en ellos, empezando por las cuentas más importantes.
Cierra las sesiones desconocidas, revisa los métodos de recuperación y activa la autenticación multifactor.
Si has proporcionado datos bancarios o autorizado una operación, contacta con tu entidad financiera utilizando su número o aplicación oficial. Si el incidente afecta a una cuenta profesional, informa al equipo de seguridad de tu organización.
Cómo reconocer las estafas de facturas y entregas
Los mensajes relacionados con pagos, facturas y paquetes son frecuentes porque muchas personas realizan compras y gestiones en línea.
Un correo puede indicar que debes pagar una pequeña cantidad para recibir un envío o que existe una factura pendiente. El importe puede parecer reducido para animarte a pagar sin comprobar la información.
Antes de efectuar un pago, revisa si esperabas el envío o la factura. Consulta el pedido desde la tienda oficial o introduce manualmente el número de seguimiento en la web del transportista.
No proporciones datos de tarjetas bancarias en páginas a las que hayas llegado desde un mensaje inesperado.
Si el correo contiene un documento adjunto con una factura, comprueba también que el proveedor, el importe y la operación coincidan con tus registros.
Hábitos que ayudan a prevenir el phishing
La prevención no depende de una sola herramienta. Combinar hábitos de seguridad reduce la probabilidad de caer en un engaño.
Mantén actualizado el sistema operativo, el navegador y las aplicaciones que utilizas para gestionar el correo. Activa las funciones de protección disponibles en tu proveedor y utiliza contraseñas únicas.
Antes de actuar, comprueba las solicitudes inesperadas mediante un canal independiente. No permitas que un mensaje urgente sustituya las verificaciones habituales.
También es útil revisar los movimientos bancarios y las alertas de seguridad de tus cuentas. Si recibes notificaciones que no reconoces, accede directamente al servicio y comprueba su autenticidad.
Por último, habla sobre estos riesgos con las personas con las que compartes dispositivos o cuentas. Reconocer un mensaje sospechoso es más fácil cuando se conocen las tácticas habituales de los atacantes.
Preguntas frecuentes
¿Cómo puedo saber si un correo es falso?
Revisa la dirección del remitente, el dominio de los enlaces, las solicitudes de información confidencial y cualquier intento de generar urgencia. Ninguna señal aislada es definitiva, así que comprueba el mensaje por un canal oficial.
¿Es seguro abrir un correo si no pulso sus enlaces?
Leer un mensaje suele implicar menos riesgo que abrir sus enlaces o archivos, pero el comportamiento depende del servicio y del contenido. Mantén actualizado el software y evita interactuar con mensajes sospechosos.
¿Qué ocurre si he introducido mi contraseña en una web falsa?
Cambia la contraseña desde la página oficial, cierra las sesiones desconocidas y activa la autenticación multifactor. Si reutilizabas esa contraseña, cámbiala también en los demás servicios afectados.
¿El candado HTTPS garantiza que una web es segura?
No. HTTPS cifra la conexión, pero una web fraudulenta también puede utilizarlo. Debes comprobar el dominio y confirmar que has accedido al servicio correcto.
Conclusión
Saber cómo detectar correos fraudulentos es esencial para proteger tus cuentas, tus datos personales y tus dispositivos. Revisar el remitente, comprobar los enlaces y desconfiar de las solicitudes inesperadas son medidas sencillas que pueden evitar muchos incidentes.
Si recibes un mensaje sospechoso, no actúes bajo presión. Accede directamente al servicio oficial y confirma la información por un canal independiente. Si ya has compartido credenciales o datos bancarios, actúa cuanto antes para proteger tus cuentas y comunicar el incidente cuando sea necesario.