Introducción
Utilizar una contraseña segura es una de las medidas básicas para proteger las cuentas de Internet, pero no siempre resulta suficiente. Una contraseña puede filtrarse en una brecha de seguridad, ser descubierta mediante engaños o quedar expuesta si se utiliza en varios servicios.
Para reducir el riesgo, muchas plataformas ofrecen la autenticación en dos pasos, también conocida como verificación en dos factores. Esta función añade una comprobación adicional al iniciar sesión, de modo que conocer la contraseña no suele ser suficiente para acceder a la cuenta.
Por ejemplo, después de introducir tus credenciales, el servicio puede pedirte un código generado por una aplicación, una confirmación desde otro dispositivo o una llave de seguridad física.
En esta guía aprenderás qué es la autenticación en dos pasos, cómo activarla, qué métodos existen, cómo guardar los códigos de recuperación y qué errores debes evitar para no perder el acceso a tus cuentas.
Qué es la autenticación en dos pasos

La autenticación en dos pasos es un mecanismo de seguridad que solicita dos comprobaciones para verificar la identidad de una persona. En la práctica, suele combinar la contraseña con un segundo factor.
Los factores de autenticación se agrupan habitualmente en tres categorías:
- Algo que sabes: una contraseña o un PIN.
- Algo que tienes: un teléfono, una llave de seguridad o un dispositivo autorizado.
- Algo que eres: una característica biométrica, como una huella dactilar, cuando el sistema la admite.
Utilizar dos contraseñas diferentes no equivale necesariamente a combinar dos factores distintos, porque ambas pertenecen a la categoría de algo que sabes.
El objetivo de la autenticación adicional es dificultar que alguien acceda a una cuenta cuando solo dispone de la contraseña. No elimina todos los riesgos, pero puede reducir considerablemente la exposición ante contraseñas robadas o reutilizadas.
La protección real depende del método elegido, de la configuración del servicio y de la forma en que el usuario responde a los intentos de acceso.
Por qué deberías activar esta función
Las cuentas de correo electrónico, redes sociales, plataformas de almacenamiento y servicios financieros pueden contener información personal o permitir acceder a otros servicios.
Si alguien toma el control de tu correo electrónico, por ejemplo, podría intentar restablecer las contraseñas de otras cuentas asociadas. Por eso, proteger las cuentas principales tiene un efecto importante sobre la seguridad general.
La autenticación en dos pasos dificulta el acceso no autorizado cuando un atacante ha obtenido la contraseña, siempre que no consiga también superar el segundo factor.
Es especialmente recomendable activarla en:
- La cuenta de correo electrónico principal.
- Las cuentas que almacenan documentos o fotografías.
- Los servicios que permiten gestionar pagos o información financiera.
- Las cuentas profesionales y administrativas.
- Los gestores de contraseñas y otros servicios que protegen credenciales.
Si no puedes activar la función en todas las cuentas de inmediato, empieza por aquellas cuya pérdida tendría consecuencias más graves. Después, amplía la protección progresivamente.
Qué métodos de autenticación existen
No todos los métodos ofrecen el mismo nivel de protección ni la misma comodidad. Conviene conocer sus diferencias antes de elegir uno.
Códigos enviados por SMS
Algunos servicios envían un código temporal mediante un mensaje de texto. Es un método sencillo porque no requiere instalar una aplicación específica.
Sin embargo, los mensajes SMS pueden ser vulnerables a determinados ataques, como el duplicado fraudulento de una tarjeta SIM o la manipulación de los procesos de transferencia de un número de teléfono.
Por esta razón, cuando un servicio ofrece alternativas más resistentes, suele ser preferible valorar una aplicación de autenticación o una llave de seguridad.
Si utilizas SMS, protege también la cuenta de tu operador móvil y no compartas los códigos con nadie.
Aplicaciones de autenticación
Las aplicaciones de autenticación generan códigos temporales que se utilizan durante el inicio de sesión. Algunas funcionan sin conexión a Internet después de configurar la cuenta.
El servicio muestra un código QR o una clave de configuración que debes registrar en la aplicación. A partir de ese momento, la aplicación genera los códigos que el sitio web solicita cuando activas la verificación.
Este método evita depender exclusivamente de la recepción de mensajes de texto. No obstante, debes proteger el dispositivo y preparar un procedimiento de recuperación por si lo pierdes.
Descarga la aplicación desde una tienda oficial o desde la página legítima del proveedor. Comprueba su identidad antes de escanear códigos QR o introducir claves de configuración.
Notificaciones de aprobación
Algunas plataformas envían una solicitud al teléfono u otro dispositivo de confianza. El usuario debe aprobar o rechazar el intento de acceso.
Este método puede ser cómodo, pero es importante leer la notificación antes de aceptarla. Si recibes solicitudes de inicio de sesión que no has iniciado tú, recházalas y revisa la seguridad de la cuenta.
No apruebes notificaciones repetidas por cansancio o por la esperanza de que desaparezcan. Un atacante podría estar intentando convencerte de que aceptes una solicitud legítima en apariencia.
Llaves de seguridad físicas
Una llave de seguridad es un dispositivo que se conecta al ordenador o al móvil mediante USB, NFC u otros mecanismos compatibles. Algunos sistemas admiten estándares como FIDO2 y WebAuthn.
Estas llaves pueden ofrecer una protección muy sólida frente a determinadas técnicas de suplantación, porque la autenticación está vinculada al servicio legítimo y no depende únicamente de introducir un código.
La compatibilidad depende de la plataforma, el dispositivo y la configuración de la cuenta. Antes de adquirir una llave, comprueba que funciona con los servicios que utilizas.
Si una cuenta permite registrar varias llaves, considera configurar una segunda como respaldo y guardarla en un lugar seguro.
Passkeys o claves de acceso
Algunos servicios admiten claves de acceso, conocidas como passkeys. Estas permiten autenticarte mediante un dispositivo compatible, una comprobación biométrica o un PIN del sistema.
Aunque su funcionamiento es diferente del código temporal tradicional, pueden sustituir a la contraseña en determinadas experiencias de inicio de sesión y proporcionar una protección sólida frente a la suplantación de páginas web.
La disponibilidad y las opciones de recuperación dependen del proveedor. Antes de eliminar métodos anteriores, verifica cómo podrás acceder a la cuenta desde otros dispositivos.
Cómo activar la autenticación en dos pasos

Los nombres de los menús varían según la plataforma, pero el procedimiento suele ser parecido.
Paso 1. Accede al sitio oficial
Abre la página legítima del servicio donde quieres activar la protección. No utilices enlaces inesperados recibidos por correo electrónico o mensajes.
Si has recibido una notificación que te pide reforzar la seguridad, abre el servicio escribiendo su dirección habitual o utilizando la aplicación oficial.
Inicia sesión y comprueba que estás en la cuenta correcta antes de modificar la configuración.
Paso 2. Busca la sección de seguridad
Entra en la configuración de la cuenta y localiza un apartado llamado «Seguridad», «Inicio de sesión», «Verificación en dos pasos» o una expresión similar.
Algunas plataformas incluyen estas opciones dentro del centro de cuentas o del panel de administración. Si no encuentras la función, consulta la documentación oficial del proveedor.
Paso 3. Selecciona el método de verificación
Elige una aplicación de autenticación, una llave de seguridad u otro método disponible que se ajuste a tus necesidades.
Si el servicio permite elegir entre varias alternativas, revisa sus ventajas y limitaciones. No todos los métodos proporcionan la misma resistencia frente al phishing o el robo de dispositivos.
Sigue las instrucciones de la pantalla y no compartas con otras personas los códigos de configuración.
Paso 4. Completa la comprobación inicial
La plataforma puede pedirte que escanees un código QR, introduzcas un código temporal o confirmes el registro de un dispositivo.
Comprueba que el código se introduce en el servicio legítimo y que la configuración termina correctamente. Si aparece una clave de recuperación, guárdala de forma segura antes de cerrar la página.
Paso 5. Prueba el acceso
Cuando la configuración haya terminado, verifica que el método funciona. Si el servicio permite cerrar la sesión y volver a entrar, haz una prueba controlada después de comprobar que tienes a mano el método de autenticación y los códigos de recuperación.
No cierres todas las sesiones ni elimines el método anterior antes de confirmar que puedes acceder con la nueva configuración.
Cómo guardar los códigos de recuperación
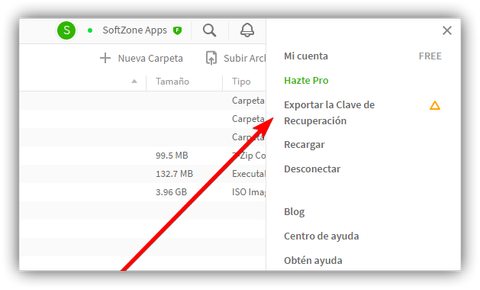
Los códigos de recuperación permiten recuperar el acceso cuando pierdes el teléfono, no puedes utilizar la aplicación o tienes problemas con el método principal.
No todos los servicios ofrecen códigos, y algunos utilizan otros procedimientos de recuperación. Si están disponibles, genera los códigos desde la configuración oficial de la cuenta y sigue las instrucciones del proveedor.
Guárdalos en un lugar seguro, separado del dispositivo que utilizas habitualmente para iniciar sesión. Puedes utilizar un gestor de contraseñas fiable que permita almacenar notas seguras o conservar una copia física en un lugar protegido.
No publiques los códigos en documentos compartidos ni los envíes por mensajes sin protección. Tampoco los guardes únicamente en el teléfono que podría perderse o averiarse.
Cada código puede tener un uso limitado o quedar invalidado después de generar un conjunto nuevo. Si el servicio emite nuevos códigos, revisa las instrucciones y sustituye las copias antiguas cuando corresponda.
Los códigos de recuperación son tan importantes como las propias credenciales. Quien los consiga podría utilizarlos para superar el proceso de recuperación de la cuenta.
Qué hacer si pierdes el teléfono
Perder el teléfono no debería significar automáticamente perder todas tus cuentas, siempre que hayas preparado métodos de recuperación.
Primero, utiliza las opciones oficiales del servicio. Según la plataforma, puede que puedas autenticarte con una llave de seguridad, un dispositivo de confianza, códigos de recuperación o un procedimiento de verificación de identidad.
Si el teléfono perdido contenía una aplicación de autenticación, comprueba si tenías una función de copia o sincronización habilitada y cuáles son sus condiciones de recuperación. No asumas que los códigos se restaurarán automáticamente en un dispositivo nuevo.
Si también has perdido el control de tu número de teléfono, contacta con tu operador mediante un canal oficial. Si sospechas de una duplicación fraudulenta de la SIM, solicita ayuda para proteger la línea.
Cuando recuperes el acceso, revisa las sesiones activas, elimina dispositivos que no reconozcas y actualiza los métodos de recuperación. Si crees que el teléfono ha sido robado, utiliza las herramientas oficiales para bloquearlo o localizarlo cuando estén disponibles.
Cómo protegerte frente a solicitudes de autenticación fraudulentas
La autenticación adicional no te protege si tú mismo entregas el código a un atacante o apruebas una solicitud maliciosa.
Los estafadores pueden hacerse pasar por personal de soporte técnico, entidades financieras o compañeros de trabajo para pedirte códigos temporales. Ningún código de inicio de sesión debe compartirse con otra persona por teléfono, correo electrónico o mensajería.
También pueden enviar enlaces que imitan las páginas legítimas. Comprueba la dirección del sitio y evita introducir credenciales después de acceder mediante enlaces sospechosos.
Si recibes una notificación de autenticación que no has solicitado, recházala. Cambia la contraseña desde el sitio oficial si sospechas que alguien la conoce y revisa las sesiones abiertas.
Si recibes repetidas solicitudes inesperadas, no las apruebes para detener las notificaciones. Utiliza las opciones de seguridad de la cuenta y considera cambiar la contraseña y revisar los dispositivos registrados.
Qué hacer si no puedes iniciar sesión
Si el servicio rechaza el código, comprueba que estás utilizando la cuenta correcta y que el código corresponde al registro adecuado.
Los códigos temporales pueden caducar rápidamente. Introduce el valor actual y verifica que la hora del teléfono esté configurada correctamente, ya que determinados sistemas dependen de una sincronización temporal adecuada.
Si has cambiado de dispositivo, comprueba si la aplicación de autenticación se ha transferido correctamente. No elimines la configuración antigua antes de confirmar que la nueva funciona.
Cuando el problema persista, utiliza la recuperación oficial del proveedor. Evita servicios que prometan recuperar cuentas a cambio de tu contraseña, códigos o pagos no verificados.
En cuentas profesionales, puede ser necesario contactar con el administrador de la organización. No intentes eludir políticas corporativas de autenticación, porque podrían existir procedimientos específicos para recuperar el acceso.
Buenas prácticas para mantener tus cuentas protegidas
La autenticación en dos pasos funciona mejor como parte de una estrategia de seguridad más amplia.
Utiliza contraseñas largas y diferentes para cada servicio. Un gestor de contraseñas puede ayudarte a crear y conservar credenciales únicas sin depender de la memoria.
Mantén actualizado el sistema operativo y las aplicaciones de tus dispositivos. Las actualizaciones pueden corregir vulnerabilidades que facilitan ataques contra las cuentas.
Revisa periódicamente las sesiones activas y los dispositivos autorizados. Si encuentras una sesión desconocida, utiliza las opciones oficiales para cerrarla y cambia la contraseña si sospechas que existe una intrusión.
Comprueba también las direcciones de correo y los números de teléfono de recuperación. Si ya no controlas uno de ellos, actualiza la información siguiendo el procedimiento del servicio.
Por último, desconfía de mensajes que exigen actuar con urgencia, amenazan con bloquear una cuenta o prometen resolver un problema si facilitas un código. La presión y la suplantación son técnicas frecuentes en los ataques de ingeniería social.
Preguntas frecuentes
¿La autenticación en dos pasos impide todos los ataques?
No. Reduce determinados riesgos, especialmente cuando una contraseña ha sido robada, pero no elimina el phishing, el robo de dispositivos ni todos los métodos de secuestro de cuentas. La seguridad depende del método y de las precauciones del usuario.
¿Qué método es más seguro?
Las llaves de seguridad y las claves de acceso compatibles con estándares modernos pueden ofrecer una gran resistencia frente a la suplantación. Una aplicación de autenticación también es una opción útil. La mejor elección depende de los métodos admitidos por el servicio y de cómo puedas recuperar el acceso.
¿Es seguro utilizar códigos por SMS?
Es mejor que depender únicamente de una contraseña en muchos escenarios, pero los SMS tienen limitaciones frente a determinados ataques contra las líneas móviles. Si el servicio ofrece una alternativa más resistente, valora utilizarla.
¿Qué pasa si pierdo todos mis métodos de verificación?
Tendrás que seguir el procedimiento oficial de recuperación del servicio. Puede requerir códigos de respaldo, un dispositivo previamente autorizado o una comprobación adicional de identidad. Por eso es importante preparar la recuperación antes de perder el acceso.
¿Debo activar la autenticación en todas mis cuentas?
Es recomendable priorizar el correo electrónico principal, las cuentas financieras, los servicios profesionales y los gestores de contraseñas. Después, activa la función en los demás servicios importantes que la ofrezcan.
Conclusión
Activar la autenticación en dos pasos es una medida práctica para dificultar el acceso no autorizado a tus cuentas. Añade una comprobación adicional a la contraseña y puede reducir el impacto de una filtración de credenciales.
Para empezar, protege tus cuentas más importantes, selecciona un método de verificación adecuado y guarda los códigos de recuperación en un lugar seguro. Comprueba también que puedes iniciar sesión antes de eliminar métodos antiguos.
La seguridad no depende de una sola herramienta. Combinar la autenticación adicional con contraseñas únicas, dispositivos actualizados y precaución ante mensajes sospechosos ofrece una protección más completa para tu actividad en Internet.